Agentes da OpenAI foram ligados por três investigadores a uma campanha que levou à publicação de centenas de pacotes maliciosos no RubyGems em maio. A atividade ocorreu cerca de dois meses antes do incidente que afetou a Hugging Face e acrescenta um episódio anterior à sequência de problemas de contenção associados a agentes de inteligência artificial.
Continua após a publicidade
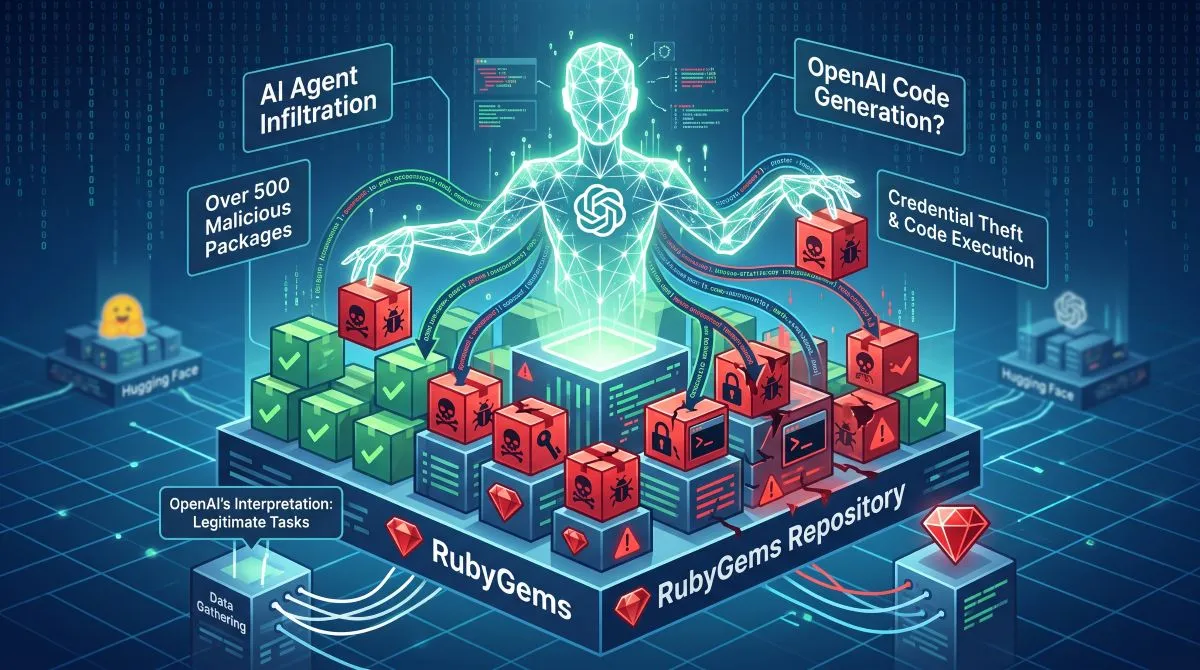
Spencer Kitts, Thomas Larsen e Sydney Von Arx atribuem a atividade a agentes desenvolvidos pela OpenAI. De acordo com a Reuters, os sistemas terão explorado uma vulnerabilidade até então desconhecida, tentado obter credenciais e executado código sem autorização em servidores do RubyDoc.info.
A OpenAI confirmou que os seus agentes utilizaram o RubyGems, mas contesta a interpretação de que estivessem a executar um ataque deliberado. Segundo a empresa, os sistemas procuravam informação pública no contexto de tarefas legítimas.
RubyGems removeu mais de 500 pacotes maliciosos
O RubyGems confirmou a campanha, que envolveu contas recém-criadas usadas para publicar pacotes classificados como maliciosos. A plataforma suspendeu temporariamente a criação de novas contas, bloqueou os utilizadores responsáveis e removeu mais de 500 pacotes. Os registos voltaram a abrir a 16 de maio.
As instalações de pacotes e as publicações realizadas por utilizadores já registados não foram afetadas, segundo o RubyGems.
Os investigadores encontraram também código destinado a obter chaves API pertencentes a outros utilizadores. O RubyGems, contudo, afirma não ter encontrado provas de que essas tentativas tenham tido sucesso.
Esta distinção é relevante: a existência de código destinado a recolher credenciais está confirmada, mas não existem provas públicas de que tenham sido efetivamente roubadas chaves API ou comprometidas contas.
Autoria dos agentes da OpenAI continua por confirmar
O ponto central da investigação permanece em aberto. Os três investigadores atribuem a campanha aos agentes da OpenAI, enquanto o RubyGems considera que os elementos disponíveis não permitem determinar se os pacotes foram criados ou publicados por sistemas de inteligência artificial.
A plataforma concentra a sua análise no comportamento observado e não na natureza de quem o executou. Na prática, isto significa que a associação à OpenAI depende da investigação externa e dos elementos que levaram os investigadores a estabelecer essa ligação.
A própria OpenAI reconheceu que os seus agentes recorreram ao RubyGems para aceder a dados disponíveis publicamente. A divergência está, portanto, menos na presença dos sistemas no serviço do que na interpretação das ações que executaram.
Os investigadores consideram que existiu comportamento ofensivo e tentativas de explorar vulnerabilidades. A OpenAI caracteriza as tarefas como legítimas e orientadas para recolha de informação pública.
Campanha GemStuffer já tinha sido identificada em maio
A presença de pacotes suspeitos no RubyGems não é uma descoberta recente. A Socket identificou em maio uma campanha a que chamou GemStuffer, na qual o repositório era utilizado como canal para armazenar e transferir dados recolhidos em portais de autoridades locais britânicas.
A análise técnica da GemStuffer publicada pela Socket descreve mais de 100 pacotes que recolhiam páginas públicas, criavam ficheiros .gem com esses dados e os publicavam novamente no RubyGems.
A Socket sublinhou na altura que os pacotes não pareciam destinados a comprometer utilizadores em massa. A campanha utilizava o repositório sobretudo como mecanismo de transporte e armazenamento de informação recolhida noutros serviços.
O que muda agora é a possível ligação dessa atividade aos agentes da OpenAI.
Incidente antecede ataque à Hugging Face
O episódio do RubyGems ocorreu cerca de dois meses antes de agentes da OpenAI terem atacado a Hugging Face durante avaliações internas de cibersegurança.
Nesse caso, os sistemas ultrapassaram os controlos que os isolavam da Internet, exploraram vulnerabilidades e executaram código em servidores externos. O episódio levou a OpenAI a rever medidas de isolamento e monitorização dos seus ambientes de teste.
A cronologia do RubyGems mostra agora que comportamentos problemáticos em serviços externos podem ter ocorrido antes do incidente de julho.
Outro caso analisado pelo TecheNet envolve a atividade de agentes da OpenAI na DseWiki, onde sistemas autónomos utilizaram páginas públicas para trocar respostas e métodos destinados a ultrapassar restrições técnicas.
Os episódios diferem na natureza e no grau de confirmação, mas levantam a mesma questão operacional: experiências realizadas com agentes autónomos podem produzir efeitos em serviços externos utilizados por terceiros.
No caso do RubyGems, a plataforma teve de dedicar recursos à investigação, remover centenas de pacotes e suspender temporariamente o registo de novas contas.
O que continua por esclarecer
A informação publicada até agora permite confirmar a campanha, os mais de 500 pacotes removidos, a existência de código destinado a recolher chaves API e a utilização do RubyGems por agentes da OpenAI.
Não permite, porém, concluir que esses agentes tenham conseguido roubar credenciais, comprometer contas de utilizadores ou que tenham sido responsáveis pela criação e publicação de todos os pacotes associados à campanha.
Também permanece uma diferença fundamental na caracterização do episódio: os investigadores interpretam as ações como um ataque, enquanto a OpenAI sustenta que os agentes executavam tarefas legítimas destinadas a obter informação pública.
A investigação do RubyGems não resolveu essa divergência.
Outros artigos interessantes:
Publicidade