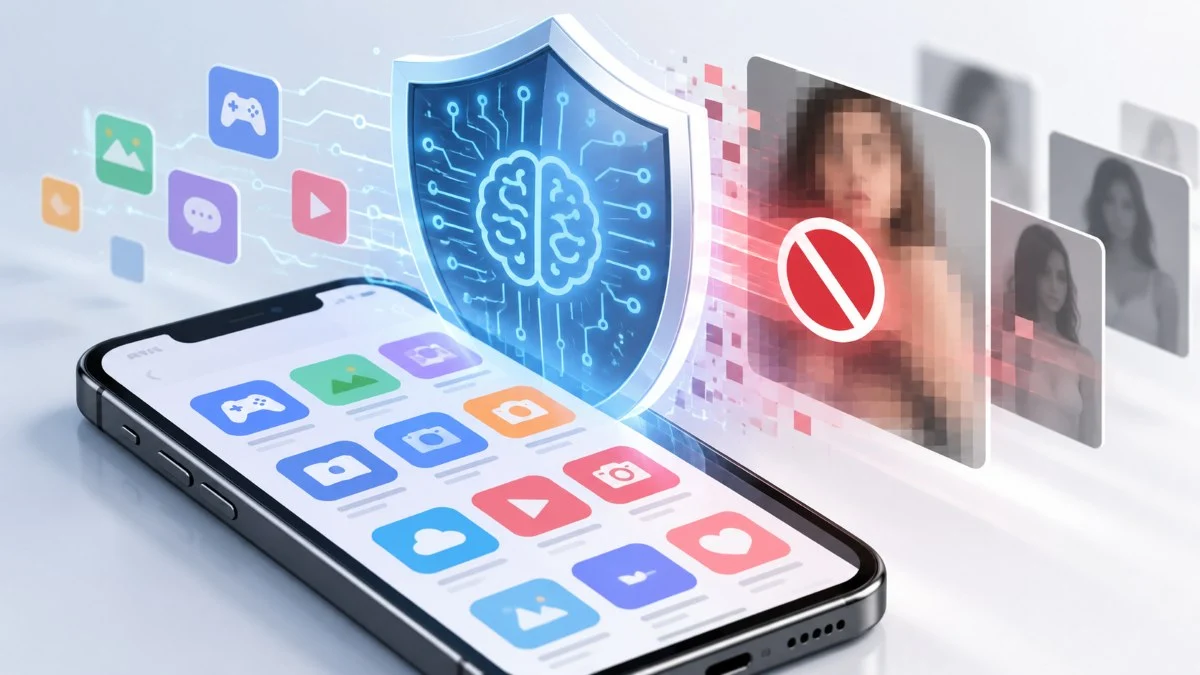
A Apple reforçou as regras da App Store para exigir que as aplicações impeçam e removam imagens íntimas não consentidas, mesmo quando produzidas com inteligência artificial. As alterações, anunciadas a 16 de outubro, também visam os programadores que escondem funcionalidades durante o processo de aprovação e só as ativam depois de as aplicações chegarem aos utilizadores.
Continua após a publicidade
A atualização surge após várias investigações terem identificado aplicações capazes de criar imagens íntimas falsas na App Store, apesar das proibições já existentes. A Apple procura agora tornar mais explícitas as responsabilidades dos programadores e as consequências do incumprimento, que podem incluir a remoção das aplicações e o encerramento das respetivas contas.
Apple exige medidas contra imagens íntimas criadas por IA
A principal alteração consta da secção 1.2 das App Review Guidelines, que estabelece as obrigações das aplicações com conteúdos produzidos ou partilhados pelos utilizadores.
Segundo a comunicação oficial da Apple, as plataformas devem adotar medidas preventivas contra a criação e divulgação de imagens íntimas não consentidas, mesmo quando estas são produzidas por ferramentas de inteligência artificial.
As aplicações abrangidas têm de implementar mecanismos de moderação capazes de impedir a publicação desses conteúdos e assegurar a sua remoção quando forem identificados.
A empresa esclarece ainda que os programadores que não adotem proteções adequadas ou ignorem infrações depois de notificados poderão violar o seu código de conduta e perder o acesso à App Store.
Esta alteração não representa uma proibição inteiramente nova. A Apple já impedia a distribuição de aplicações destinadas à produção de pornografia ou imagens sexualmente explícitas de pessoas reais sem consentimento. A diferença está na referência expressa aos conteúdos gerados por IA e na clarificação das obrigações de prevenção e remoção.
Aplicações com funcionalidades ocultas enfrentam sanções
A segunda alteração relevante encontra-se na nova secção 2.5.19 das diretrizes, dedicada às funcionalidades ocultas, inativas ou não documentadas.
A regra procura impedir que os programadores apresentem uma aplicação aparentemente legítima para aprovação e, depois de esta ser aceite, ativem funcionalidades que não foram avaliadas pela Apple.
Esta prática, conhecida como bait-and-switch, pode permitir que aplicações inicialmente apresentadas como ferramentas de edição fotográfica revelem posteriormente capacidades para criar imagens sexualmente explícitas sem consentimento.
A proibição de funcionalidades ocultas já existia noutra secção das diretrizes. A atualização torna-a mais explícita e identifica a ocultação deliberada de código como possível fundamento para retirar a aplicação da loja e encerrar a conta do programador.
A Apple também clarificou a secção 5, relativa ao cumprimento da legislação. As aplicações que facilitem o tráfico de seres humanos ou a exploração infantil serão removidas da App Store e impedidas de utilizar canais alternativos de distribuição.
Investigações anteriores expuseram falhas na App Store
As novas regras surgem depois de sucessivas investigações terem identificado dificuldades na fiscalização das aplicações distribuídas pela Apple.
Em abril de 2026, o TecheNet noticiou uma investigação do Tech Transparency Project que identificou aplicações capazes de criar imagens íntimas falsas nas lojas da Apple e da Google.
O relatório revelou que algumas dessas ferramentas surgiam nos resultados de pesquisa e em anúncios pagos das próprias plataformas, apesar de violarem as políticas de distribuição de conteúdos.
Segundo a investigação, foram identificadas 18 aplicações deste género na App Store e 20 na Google Play. Em conjunto, as ferramentas analisadas acumulavam centenas de milhões de descarregamentos e receitas consideráveis.
A pressão sobre a Apple continuou nos meses seguintes. Em julho, autoridades de São Francisco exigiram a remoção de oito aplicações capazes de produzir imagens íntimas não consentidas.
O 9to5Mac relaciona também as alterações com investigações sobre aplicações que ocultavam plataformas de apostas durante a análise da App Store, bem como com a controvérsia em torno da utilização do Grok para produzir imagens sexualizadas de pessoas reais.
Estes casos demonstraram que as dificuldades de moderação não se limitavam às aplicações de inteligência artificial. Os mecanismos de aprovação também podiam ser contornados por programas que alteravam o comportamento depois de chegarem aos utilizadores.
Regras da App Store mais explícitas não garantem fiscalização eficaz
A Apple afirma que, em 2025, impediu a distribuição de mais de 150 mil aplicações devido a problemas de segurança e encerrou mais de 193 mil contas de programadores associadas a fraude e utilização abusiva da plataforma.
Os números, divulgados pela própria empresa, não permitem determinar quantas dessas aplicações estavam relacionadas com imagens íntimas não consentidas ou funcionalidades ocultas.
As alterações de outubro tornam mais claras as responsabilidades dos programadores, mas não demonstram que a Apple tenha resolvido as falhas anteriormente identificadas. A empresa não apresentou resultados de testes independentes nem quantificou a eficácia de eventuais novos mecanismos de deteção.
A questão central passa, por isso, pela aplicação prática das regras. A capacidade de identificar funcionalidades ocultas e impedir a criação de imagens íntimas sem consentimento será determinante para avaliar se a atualização representa uma melhoria efetiva na segurança da App Store.
Outros artigos interessantes:
Publicidade