A 1Password apresentou uma plataforma que permite aos agentes de inteligência artificial iniciarem sessão em serviços digitais sem receberem as palavras-passe guardadas pelos utilizadores. O sistema exige autorização antes de utilizar as credenciais e impede, segundo a empresa, que estas sejam expostas ao modelo de IA.
Continua após a publicidade
A novidade, anunciada a 22 de outubro de 2026, alarga a vários assistentes uma tecnologia que a empresa já tinha introduzido em julho, através de uma integração com o Claude, da Anthropic. A plataforma pretende facilitar tarefas como reservar viagens, gerir contas ou realizar compras, sem obrigar o utilizador a partilhar diretamente os seus dados de autenticação com o agente.
Como funciona a autenticação de agentes de IA
Quando um agente encontra uma página que exige autenticação, pode solicitar à 1Password a utilização de uma credencial guardada. O utilizador recebe o pedido e decide se autoriza o acesso à conta necessária para concluir a tarefa.
Após a aprovação, a 1Password introduz os dados de autenticação no serviço de destino, sem os disponibilizar ao modelo de inteligência artificial. O mecanismo também pode proteger códigos de autenticação de utilização única, consoante a integração.
A empresa explica, no anúncio oficial da 1Password for Agents, que as credenciais permanecem no cofre do utilizador. O agente pode concluir a autenticação autorizada, mas não recebe acesso geral às restantes palavras-passe.
Esta separação procura resolver um problema associado à utilização de agentes autónomos. Para executar determinadas tarefas, estes sistemas precisam de aceder a serviços externos. Se as credenciais forem introduzidas diretamente numa conversa, podem ficar expostas ao modelo, ao respetivo contexto de execução ou a outros componentes da infraestrutura.
O novo mecanismo reduz essa exposição, embora os controlos concretos dependam do agente e da integração utilizada.
Tecnologia apresentada em julho chega a mais agentes
A abordagem não é inteiramente nova. Em julho de 2026, a 1Password e a Anthropic anunciaram uma integração específica para o Claude, que permitia utilizar credenciais sem as revelar ao modelo.
Essa implementação introduziu também mecanismos destinados a restringir o acesso ao cofre quando um agente compatível assume o controlo do navegador. As credenciais autorizadas ficam limitadas à tarefa e à sessão correspondentes.
A diferença agora está na expansão para uma plataforma destinada a vários agentes, com um processo de autorização associado às contas que cada um necessita de utilizar.
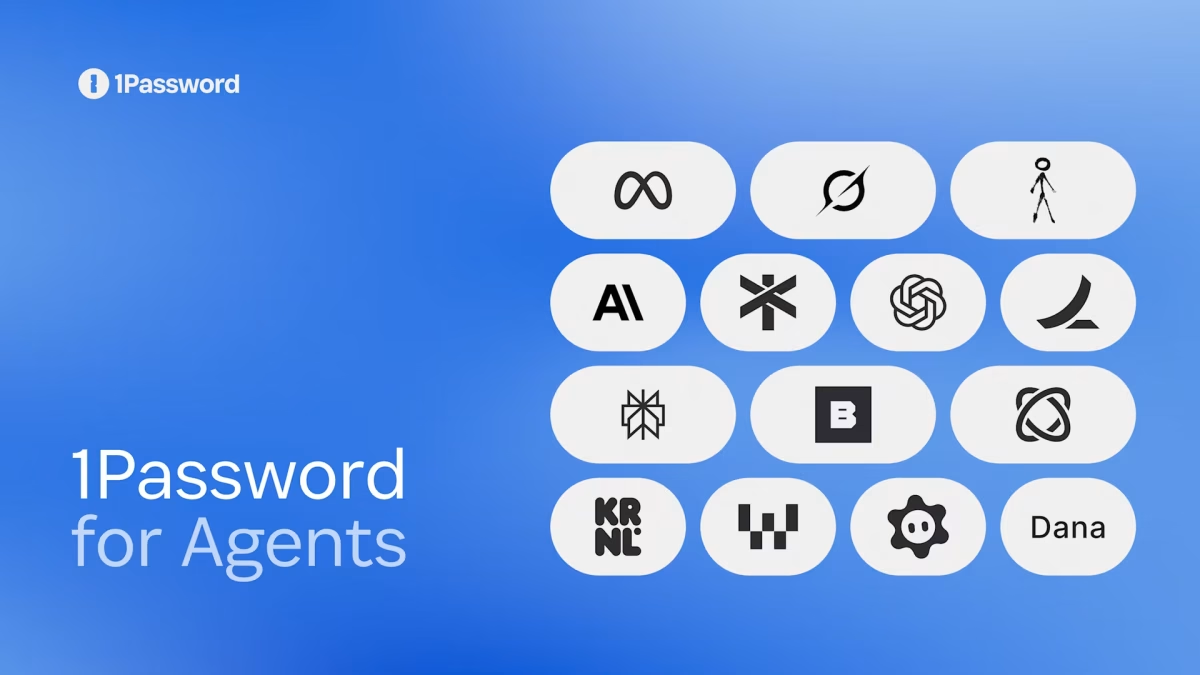
A 1Password identificou integrações com diferentes serviços de inteligência artificial, mas nem todas estão disponíveis nesta fase. Entre os sistemas anunciados está o Meta Muse, que permite aos agentes aceder a aplicações e executar pagamentos.
A disponibilização das integrações com o Muse, da Meta, e o Grok Bot, da SpaceXSI, decorre de forma gradual. O suporte para ChatGPT Work e dots, da OpenAI, bem como para Claude Duet e Townie, está previsto para uma fase posterior.
A empresa anunciou ainda outras integrações, nomeadamente com Instinct, Browserbase, Browser Use, Dana, KERNEL, Perplexity, Ramp, Tomo e Wajo.
A 1Password não apresentou um calendário completo para a disponibilização de todos estes serviços. A existência de uma integração anunciada não significa, por isso, que a funcionalidade já possa ser utilizada.
Proteger as credenciais não elimina os riscos dos agentes
A distinção entre utilizar uma palavra-passe e conhecer o seu conteúdo é relevante para a segurança dos sistemas de inteligência artificial.
Um agente que recebe diretamente as credenciais pode, em determinadas circunstâncias, expô-las através de uma falha técnica, de instruções maliciosas ou de ataques de prompt injection. Ao manter os dados de autenticação fora do contexto do modelo, a 1Password procura reduzir esse risco.
A proteção tem, contudo, limites. Depois de iniciar sessão, o agente pode continuar a executar ações com as permissões da conta utilizada. Um erro de interpretação, uma instrução maliciosa ou uma operação não autorizada podem provocar consequências mesmo que a palavra-passe nunca tenha sido revelada.
Por exemplo, impedir que um agente conheça a palavra-passe de uma loja online não garante, por si só, que este não efetue uma compra incorreta depois de obter acesso à conta.
A proteção das palavras-passe resolve, assim, apenas parte do problema. Como o TecheNet já explicou num artigo sobre a segurança dos agentes de IA, também é necessário avaliar as ações que estes sistemas executam e impedir operações que ultrapassem as permissões concedidas.
A segurança depende de outros mecanismos, como a delimitação das permissões, a duração das sessões, a confirmação de operações sensíveis e a possibilidade de interromper o acesso.
A própria 1Password reconhece que os mecanismos de proteção e controlo variam entre as diferentes integrações. Não existe, nesta fase, uma garantia uniforme de que todos os agentes suportados utilizem exatamente as mesmas restrições.
Disponibilidade da 1Password for Agents
A 1Password for Agents está incluída, sem custos adicionais, nos planos Individual e Family para clientes com contas alojadas em 1Password.com.
Existe, porém, uma limitação geográfica relevante. Segundo a empresa, as contas alojadas em 1Password.eu e 1Password.ca ainda não são compatíveis com a nova plataforma.
Esta restrição pode afetar utilizadores europeus, nomeadamente aqueles que optaram por armazenar os seus dados na infraestrutura regional da 1Password. A empresa não indicou quando pretende alargar o suporte a estas contas.
A disponibilidade efetiva depende também do agente utilizado, da plataforma e do calendário de lançamento de cada integração.
Outros artigos interessantes:
Publicidade