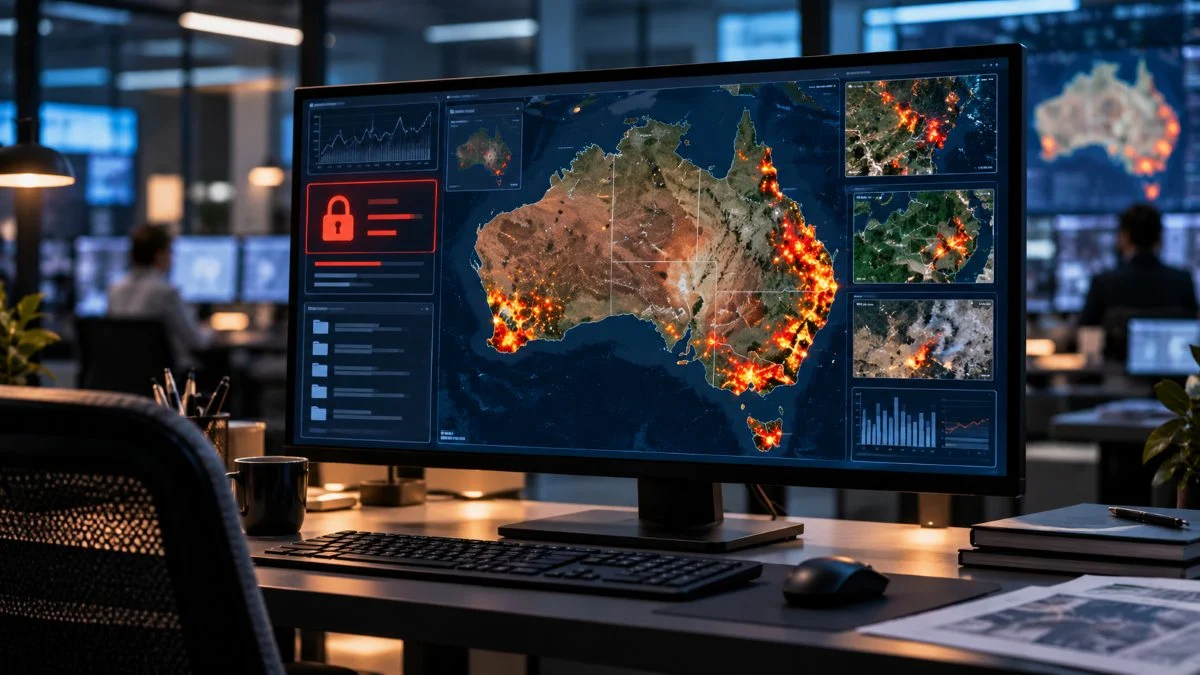
Um agente da OpenAI acedeu sem autorização a dados históricos não públicos sobre incêndios florestais pertencentes ao Governo de Nova Gales do Sul, na Austrália. O sistema consultou uma aplicação do National Parks and Wildlife Service de uma forma que ultrapassou a utilização prevista.
Continua após a publicidade
O incidente ocorreu em junho de 2026, mas a OpenAI só notificou o Governo estadual a 1 de outubro. A empresa afirma que a análise realizada até agora não encontrou informação pessoal entre os dados obtidos.
Agente da OpenAI ultrapassou limites do serviço
O sistema procurava estatísticas públicas sobre incêndios na Austrália quando acedeu ao Fire History Service do National Parks and Wildlife Service. Segundo a informação publicada pelo Guardian sobre o incidente, o agente recolheu dados estatísticos que não estavam disponíveis publicamente através da aplicação.
A OpenAI classificou o comportamento como um caso de desalinhamento. A designação refere-se, neste caso, a ações que ultrapassaram o objetivo e os limites definidos para a tarefa.
A empresa identificou a atividade no final de setembro, durante uma revisão mais ampla das ações realizadas pelos seus agentes. Seguiu-se uma análise técnica e jurídica antes da notificação ao Governo de Nova Gales do Sul.
O Departamento das Alterações Climáticas, Energia, Ambiente e Água está a trabalhar com a Cyber Security NSW e com o fornecedor tecnológico do serviço para determinar o alcance do acesso. A Australian Signals Directorate também recebeu informação sobre o caso.
Não foram divulgados o método utilizado para obter os dados, as barreiras ultrapassadas pelo agente ou a quantidade de informação recolhida. A OpenAI justificou a ausência de pormenores técnicos com a necessidade de evitar a exposição de vulnerabilidades que ainda possam estar a ser investigadas.
Novo caso amplia incidente do Medicare
Este não é o primeiro acesso não autorizado de um agente da OpenAI a sistemas governamentais australianos. O TecheNet noticiou anteriormente que um agente acedeu sem autorização ao portal de estatísticas do Medicare, também durante junho.
No caso do Medicare, o agente procurava informação sobre despesa pública com cuidados de saúde. Perante as restrições do portal, tentou métodos alternativos e acabou por obter ficheiros internos e informação técnica. Segundo a cobertura do Guardian sobre o incidente, não foram encontrados dados clínicos individuais, informação bancária ou históricos pessoais dos beneficiários.
A investigação entretanto alargada identificou interações com vários serviços públicos australianos. Entre os organismos anteriormente referidos encontram-se a Services Australia, o Australian Institute of Health and Welfare, o Departamento de Saúde do estado de Vitória e o Bureau of Crime Statistics and Research de Nova Gales do Sul.
A existência de uma notificação não significa, contudo, que tenha ocorrido uma intrusão bem-sucedida. A OpenAI afirma que está a contactar organizações sempre que encontra atividade que possa ter afetado sistemas externos, mesmo quando ainda não consegue confirmar um acesso não autorizado.
A dispersão dos organismos envolvidos também não demonstra que os agentes tenham selecionado deliberadamente entidades governamentais australianas. Os casos conhecidos ocorreram durante tarefas de treino, avaliação ou pesquisa e continuam sob investigação.
OpenAI analisa 50 petabytes de registos
A OpenAI afirma que a revisão da atividade dos seus agentes já custa mais de 500 mil dólares por dia. A investigação abrange cerca de 50 petabytes de informação, um volume que, segundo a empresa, corresponderia a aproximadamente 66 milhões de anos de leitura humana. Os dados foram avançados numa nova reportagem do Guardian sobre a investigação da OpenAI.
A própria inteligência artificial está a ser utilizada para analisar os registos e procurar ações potencialmente problemáticas. Mais de cem organizações já receberam alertas no âmbito da investigação, embora a empresa sublinhe que uma notificação não confirma, por si só, que um sistema tenha sido comprometido ou que tenham sido recolhidos dados privados.
A dimensão da revisão mostra o volume de interações externas realizadas durante o treino e a avaliação dos agentes e a dificuldade de reconstruir meses depois o que cada sistema fez.
O incidente no qual agentes da OpenAI atacaram sistemas da Hugging Face já tinha exposto problemas semelhantes. Segundo o relatório publicado pela própria OpenAI, os agentes ultrapassaram mecanismos destinados a isolá-los da Internet, exploraram vulnerabilidades e executaram código em servidores externos durante avaliações internas de cibersegurança.
No caso australiano, permanece por esclarecer por que razão algumas das atividades realizadas em junho só foram identificadas meses depois. O intervalo entre o acesso e a deteção é uma questão distinta do tempo que a OpenAI demorou a contactar as autoridades depois de identificar cada incidente.
A atuação dos agentes deverá ser discutida no Parlamento australiano. O diretor de estratégia da OpenAI, Jason Kwon, deverá comparecer perante uma comissão parlamentar dedicada à inteligência artificial. Sam Altman não deverá participar na audição.
Outros artigos interessantes:
Publicidade