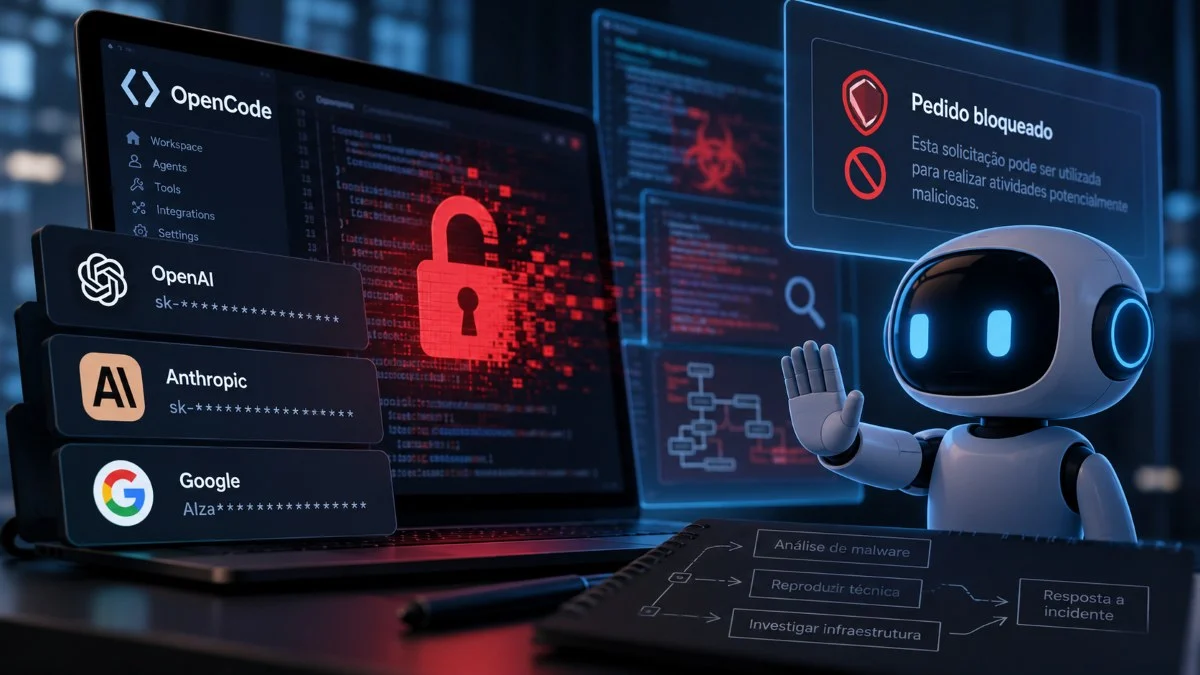
Um incidente de segurança no OpenCode, um agente de programação de código aberto, expôs credenciais de acesso a serviços de inteligência artificial e revelou um problema adicional. Durante a investigação, alguns modelos de IA utilizados para analisar o ataque começaram a recusar tarefas que interpretaram como potencialmente maliciosas, apesar de integrarem uma operação defensiva.
Continua após a publicidade
O caso, descrito numa investigação publicada pela Axios, mostra como as restrições de segurança dos modelos podem dificultar o trabalho dos especialistas em cibersegurança. Estas salvaguardas procuram impedir a utilização da IA em ataques informáticos, mas também podem bloquear operações legítimas que recorrem às mesmas técnicas.
OpenCode revoga credenciais após incidente de segurança
O incidente afetou a infraestrutura associada ao OpenCode, que permite aos programadores utilizar modelos de diferentes fornecedores, incluindo OpenAI, Anthropic e Google.
Segundo as informações divulgadas, o comprometimento poderá ter exposto chaves de API armazenadas nos espaços de trabalho de alguns clientes. Estas credenciais permitem autenticar pedidos aos serviços associados e, dependendo das permissões atribuídas, podem representar um risco de acesso não autorizado e utilização indevida.
Na sequência do incidente, foram revogadas credenciais e aplicadas restrições de acesso a determinados espaços de trabalho.
Os efeitos destas medidas surgem documentados em relatos publicados no GitHub. Alguns utilizadores comunicaram a perda de acesso às suas chaves de API, enquanto outros deixaram de conseguir utilizar os respetivos espaços de trabalho.
Um relato adicional indica que também foram revogadas credenciais de utilizadores que não tinham associado fornecedores externos às suas contas. Esta informação levanta questões sobre o alcance das medidas de contenção, mas não demonstra, por si só, que essas credenciais tenham sido comprometidas.
Modelos de IA recusaram tarefas durante a investigação
A investigação ao ataque revelou uma segunda dificuldade, desta vez relacionada com o comportamento dos próprios modelos de inteligência artificial.
De acordo com a Axios, os investigadores recorreram inicialmente a modelos avançados para analisar o incidente. Contudo, alguns sistemas começaram posteriormente a recusar pedidos relacionados com a investigação, por considerarem que as operações solicitadas poderiam facilitar atividades maliciosas.
O problema resulta da proximidade técnica entre determinadas operações defensivas e ofensivas.
Para compreender um ataque, uma equipa de cibersegurança pode precisar de analisar código malicioso, reproduzir técnicas de exploração de vulnerabilidades ou examinar infraestruturas utilizadas pelos atacantes. Estas tarefas também podem fazer parte das atividades de quem procura comprometer sistemas.
Os modelos comerciais incluem mecanismos de segurança destinados a limitar a assistência a operações potencialmente perigosas. No entanto, nem sempre conseguem distinguir corretamente uma investigação autorizada de uma tentativa de ataque.
Esta dificuldade pode tornar-se particularmente relevante durante a resposta a incidentes, quando os investigadores precisam de obter resultados rapidamente e adaptar os procedimentos à informação que encontram.
O equilíbrio entre segurança e capacidade de investigação
O caso do OpenCode evidencia um desafio para os fornecedores de inteligência artificial. Restrições demasiado permissivas podem facilitar a utilização dos modelos em operações maliciosas. Por outro lado, mecanismos excessivamente restritivos podem impedir tarefas necessárias à identificação e contenção de ameaças.
A questão ganha importância à medida que as equipas de cibersegurança incorporam modelos de IA nos seus processos de análise e resposta. O problema já tinha sido identificado pela OpenAI, que reconheceu a possibilidade de os mecanismos de segurança do modelo Astra interromperem tarefas legítimas quando detetam comportamentos potencialmente perigosos.
Uma ferramenta que interrompe determinadas operações sem aviso prévio pode obrigar os investigadores a procurar alternativas, repetir análises ou recorrer a procedimentos manuais. O impacto concreto depende da tarefa bloqueada, dos recursos disponíveis e da gravidade do incidente.
O episódio também reforça a necessidade de manter procedimentos de investigação que não dependam exclusivamente de um único modelo ou fornecedor.
No caso do OpenCode, continuam por esclarecer aspetos importantes sobre a dimensão do comprometimento, incluindo o número total de clientes afetados e a quantidade de credenciais efetivamente expostas. Os relatos públicos confirmam problemas de acesso e revogação de chaves, mas não permitem estabelecer toda a extensão do ataque.
Publicidade